本帖最后由 暗号 于 2026-5-28 10:19 编辑
起由:小区物业发的门禁卡免费发了5个,一年不到就坏了2个,重新开卡居然要35元一个,太黑了。偶然在大妈里看到某大神的一篇文章。决定看看能不能自己破解复制。在网上恶补了一下相关知识。有了初步的思路。本文只是新手摸索出来的一些皮毛,老手就别看了,有错请指正。
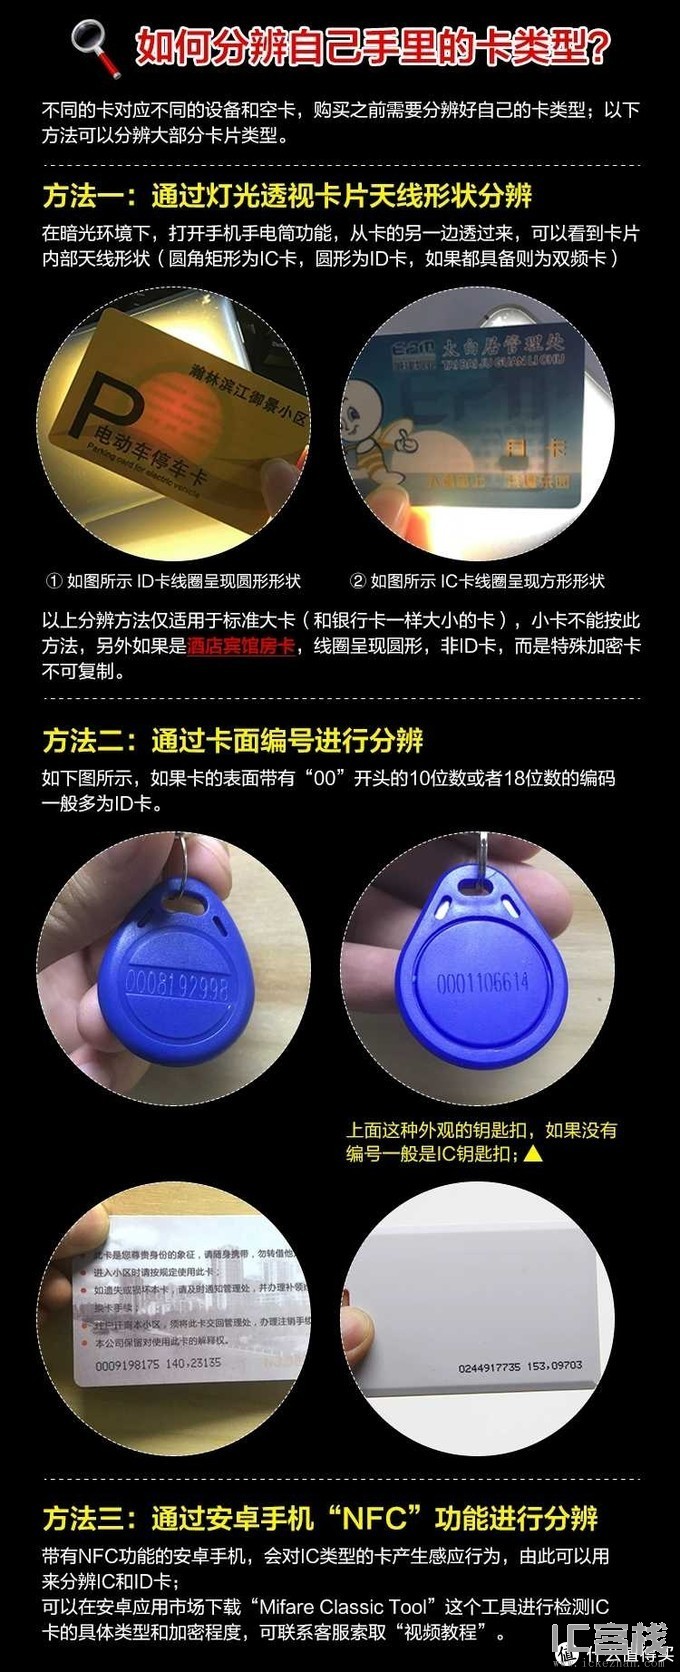
一、对照网上的说明,小区物业发的门禁卡为钥匙扣式的,上面没有任何数字和字母(卡上有一串数字,00开头的是ID卡,不适用本文章),属于IC卡,网上常见的有以下三种,个人觉得价钱越高,破解能力越强。第一次接触,也不知行不行,先买个便宜的练手。不行的话也亏不了多少。
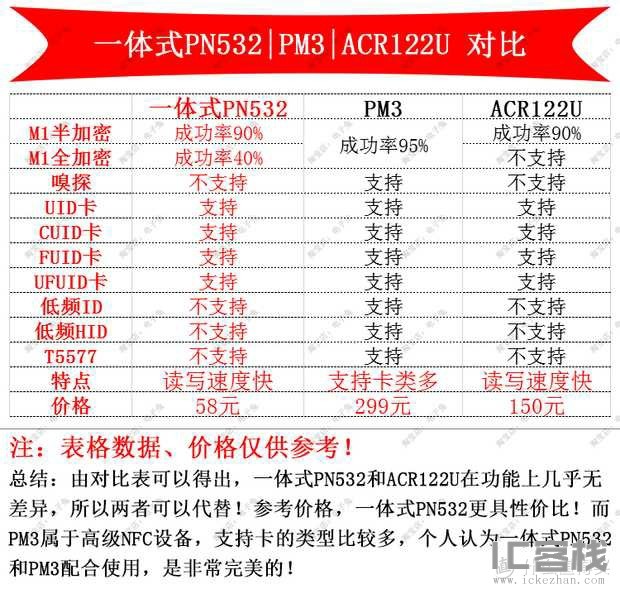
二、在万能的爸爸家就近买了个PN532和几个空白的cuid卡,链接就不放了,请自行搜索关键字“pn532”。有红板和黑板两种,红板要接线,黑板是一体式,接上装好驱动就能用。黑板应该是新一代。
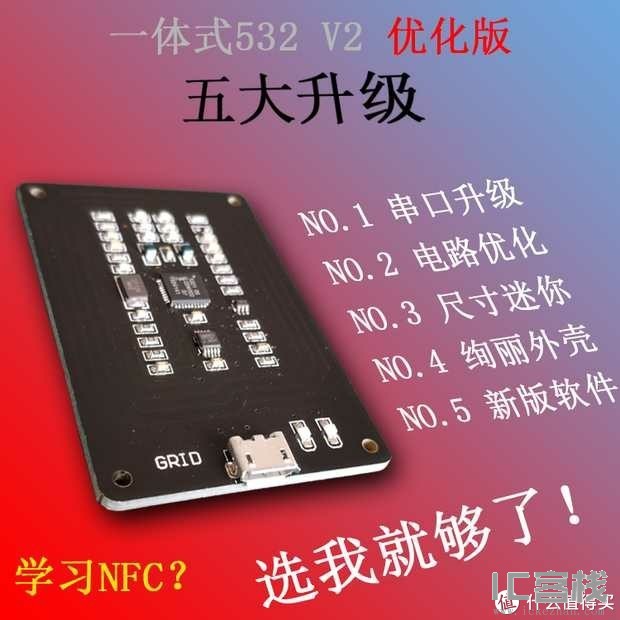
三、来个简单开箱。就一块板,接口是micro-usb,家里有这种接口的数据线可以通用。
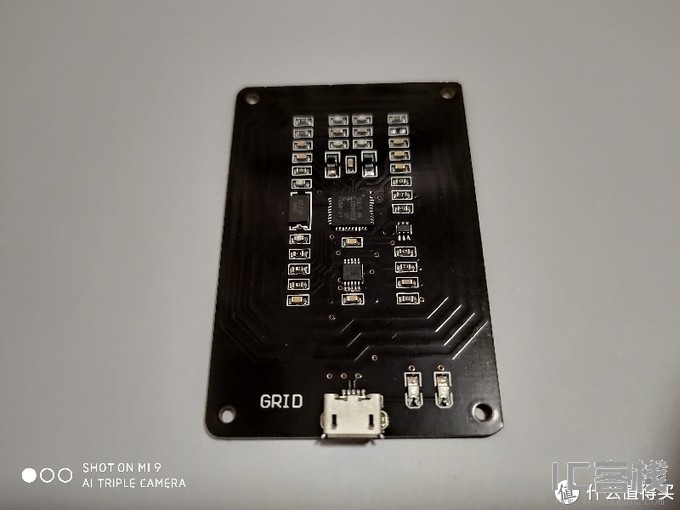
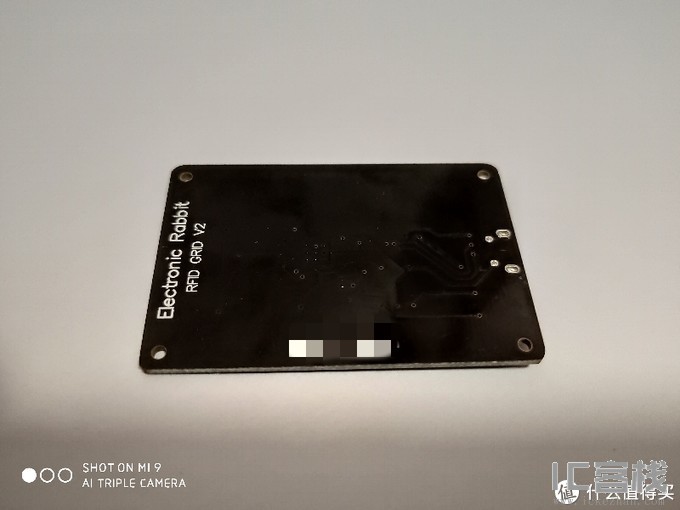
只有一个接口,读取或写入复制时把卡放在正面上方中间就可以了。
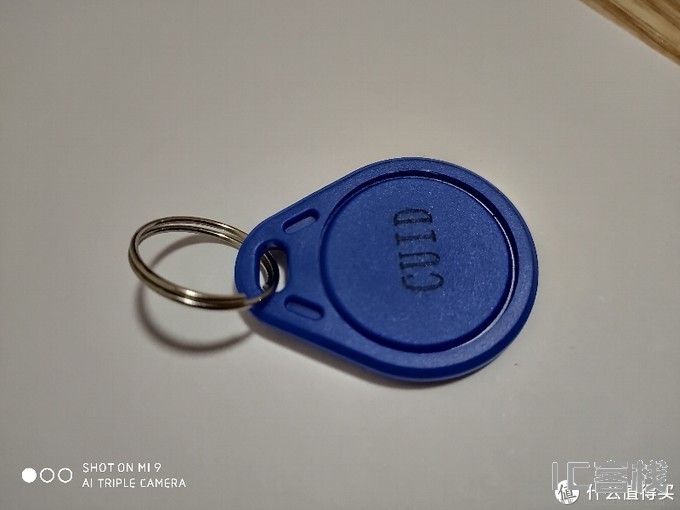
购买的cuid卡
放一张辨别ic卡和id卡的方法。
四、正式开工(先向客服索取驱动和工具)。 本方法主要用到: 1.pn532的驱动 2.NFC上位机软件 3.MifareOneTool 4.M1卡分析助手 思路 读取原卡数据密码→修改原卡密码→生成空白无密卡→手机模拟空白无密卡→注入原卡密码) 1、连接pn532,安装驱动(注意版本要对应电脑系统)。 2、打开MifareOneTool,把原门禁卡放在pn532上,点击检测连接,扫描卡片,检测加密,点一键解原卡,等待一会儿就解密完成了,会自动弹出保存dump文件的界面,保存这个文件为:原卡.dump
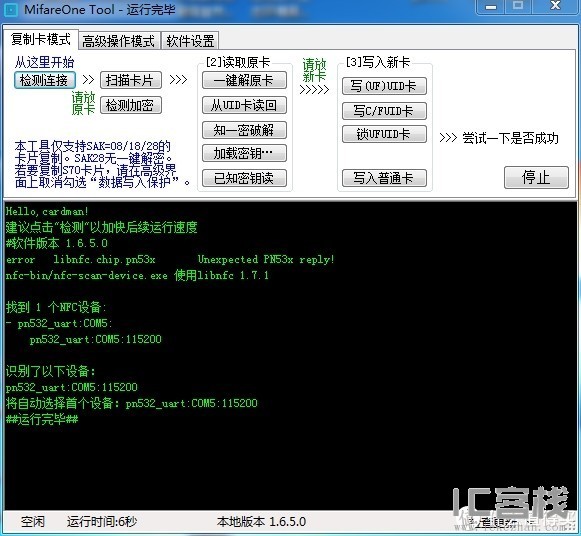
检测连接
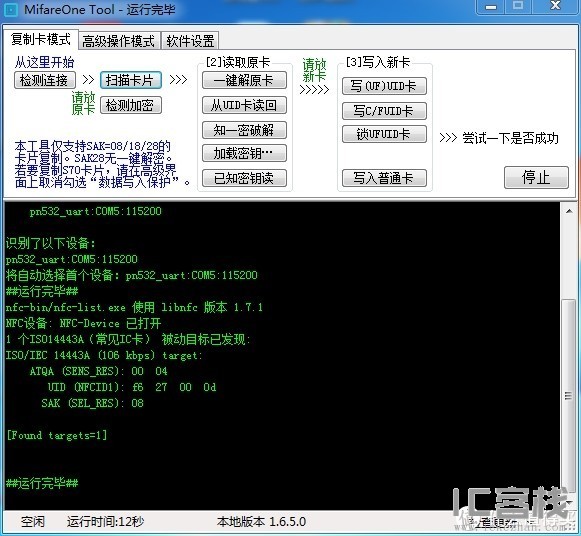
扫描卡片
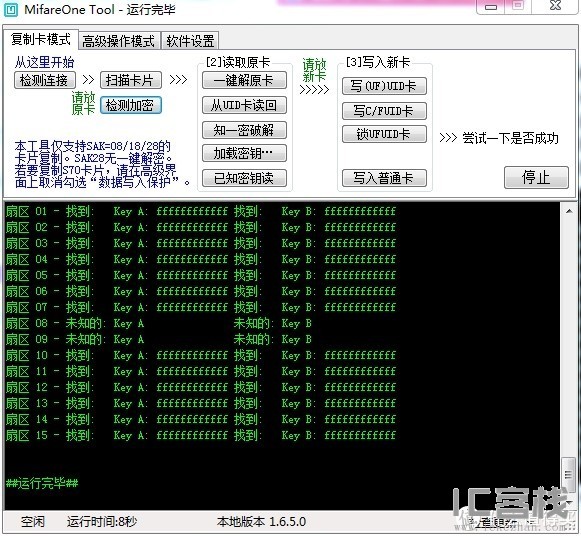
检测加密 上图可以看到我的门禁卡的密码在第8.9扇区(有些卡会在其他扇区)。
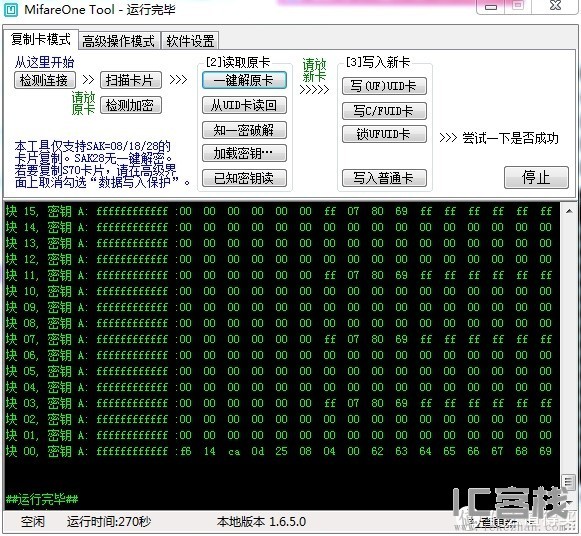
一键解原卡
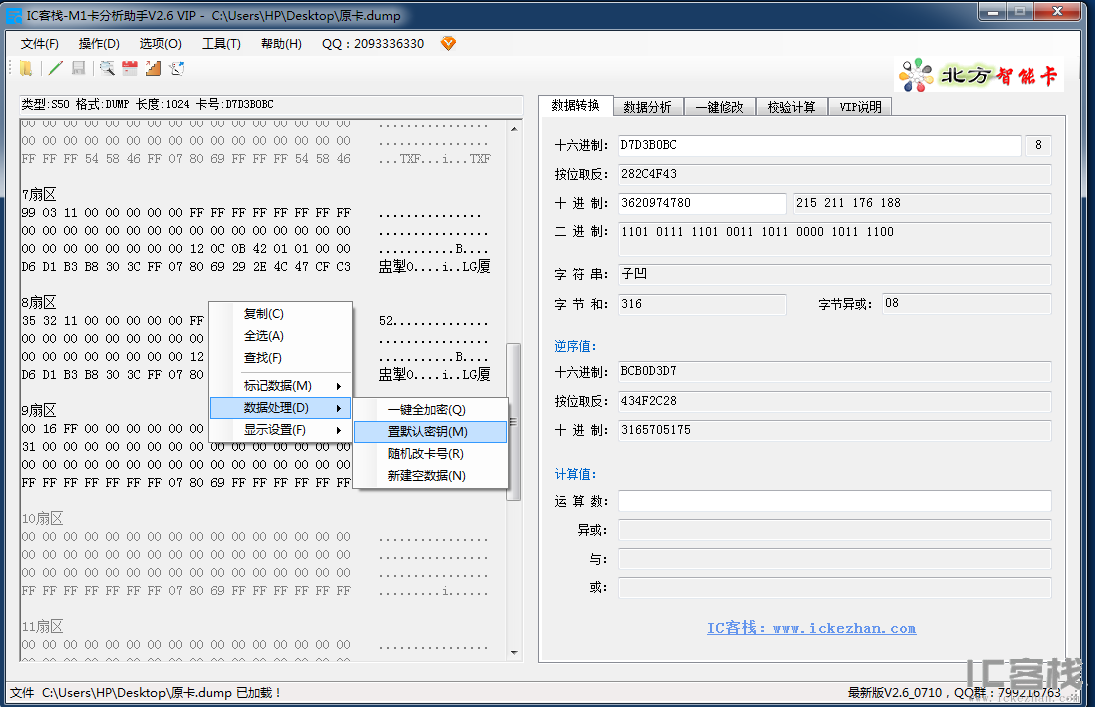
4、打开M1卡分析助手,打开原卡.dump文件(直接拖进去就打开了)
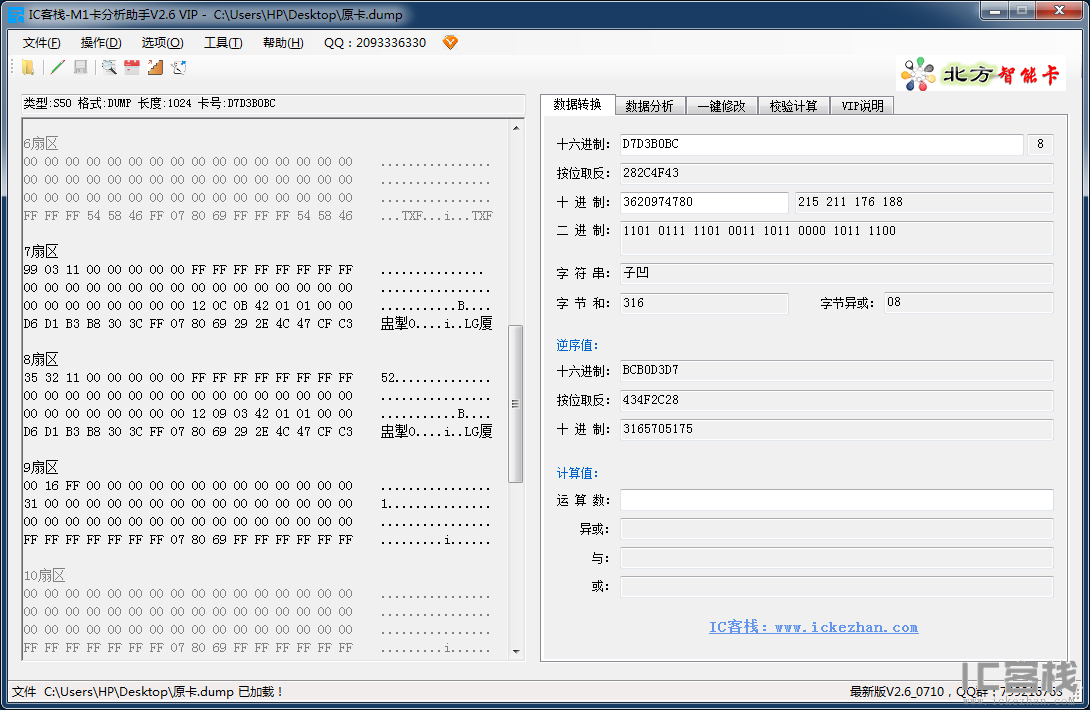
5、如图,在助手的数据区点击右键,选择“置默认密钥”,然后点击左上角的文件,选择导出dump格式,并命名为:未加密卡.dump
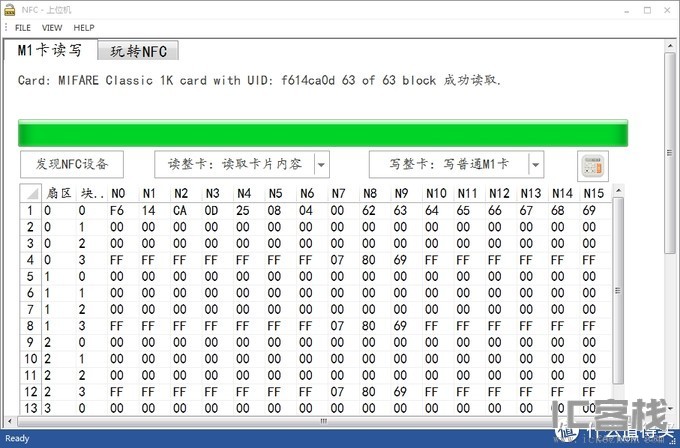
6、写卡,模拟。拿出准备好的空白cuid卡,放到pn532上,打开NFC上位机(网上有直接用mifareonetool采写卡,我也试过,写入失败,不知什么原因,后来用NFC上位机就成功了),点击“读整卡:读取卡片内容”,再点击“与整卡:写普通M1卡”,选择未加密.dump文件,成功后,这张cuid卡就是未加密的门禁卡了
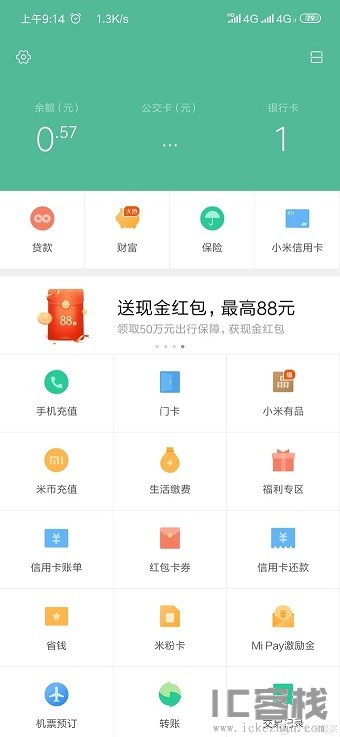
7、拿出手机,打开:我的小米→我的→门卡,进入模拟门卡功能,点+→模拟实体门卡,模拟这张写入未加密.dump的cuid卡。
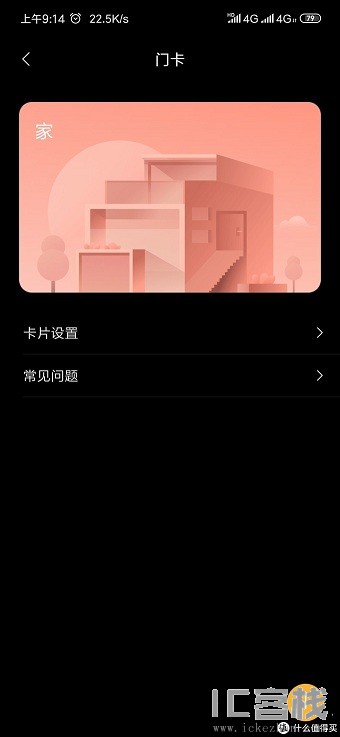
8、给手机模拟卡重新加密。手机调出刚刚模拟的卡(锁屏下快速按两下关机键),听筒的位置放到pn532上,打开NFC上位机,点击“读整卡:读取卡片内容”,再点击“与整卡:写普通M1卡”,,选择原卡.dump文件(就是没有改过的dump文件),成功!!!
|  [复制链接]


 发表于 2019-8-11 17:50:06
 楼主


 发表于 2019-9-9 11:05:17
